
Cybermenaces, transformation numérique, conformité réglementaire, parc matériel à renouveler, support utilisateurs à organiser : la gestion informatique en entreprise mobilise aujourd’hui une part croissante du temps et du budget des PME françaises. Et les équipes en place sont rarement dimensionnées pour tout absorber.
Notre article passe en revue les enjeux concrets auxquels font face les dirigeants de PME, les solutions opérationnelles disponibles, et les modèles d’accompagnement qui permettent de garder la main sur son système d’information sans y consacrer toutes ses ressources internes.
La gestion informatique des PME, qu’est ce que cela inclut ?
La gestion informatique en entreprise désigne l’ensemble des activités qui visent à administrer, sécuriser, maintenir et faire évoluer le système d’information d’une entreprise.
Dans une PME, elle recouvre généralement six grands domaines :
- la gestion du parc informatique, matériel et logiciel (postes de travail, serveurs, mobiles, licences) ;
- la maintenance préventive et curative des équipements ;
- la supervision réseau et la disponibilité des services (messagerie, accès distant, cloud) ;
- la cybersécurité (protection des accès, des données, des sauvegardes, plan de continuité d’activité (PCA)) ;
- le support utilisateurs (helpdesk, gestion des incidents) ;
- la conformité informatique (RGPD, NIS2, exigences sectorielles).
Là où une grande entreprise dispose d’une DSI structurée, une PME de 20 à 250 salariés fait rarement reposer ces six volets sur une équipe interne.
➡️Le sujet n’est donc plus de savoir s’il faut s’en occuper, mais comment l’organiser efficacement, en interne, en externalisé ou en mode hybride.
Pourquoi la gestion informatique est un enjeu si stratégique pour les PME ?
1. La sécurité des données et la pression croissante des cybermenaces
Les chiffres 2024-2025 ne laissent plus de place à l’ambiguïté.
Selon le baromètre CESIN 2025, 47% des entreprises françaises ont subi une cyberattaque significative en 2024. Et contrairement à une idée reçue, 75% de ces attaques visent des PME. En effet, les PME sont perçues par les cybercriminels comme des cibles plus accessibles que les grands comptes.
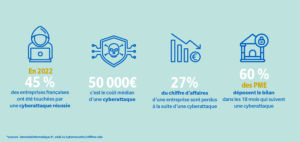
L’impact est rarement absorbable seul :
- le coût médian d’une attaque informatique est autour des 50 000€ ;
- 60% des PME touchées par une attaque majeure ferment dans les 18 mois qui suivent ;
- selon le Verizon DBIR (2025), le ransomware est impliqué dans 88% des brèches subies par les PME.
Plus préoccupant : alors que 80% des TPE-PME ne sont pas préparées ou l’ignorent (baromètre Cybermalveillance 2025), 93% de leurs dirigeants se déclarent pourtant « bien protégés ». Cet écart de perception est le premier risque auquel sont confrontées les structures concernées.
La réponse opérationnelle passe par une politique de sécurité informatique structurée autour de quelques piliers : authentification multifacteur, sauvegardes externalisées et testées, supervision des accès, sensibilisation des collaborateurs et plan de reprise d’activité (PRA). Pour aller plus loin, notre article sur la sécurité des données comme priorité des PME détaille les actions à mettre en place.
2. La transformation numérique, standard de compétitivité
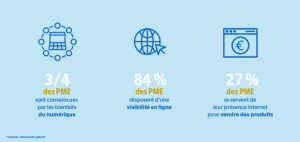
La transformation numérique est entrée dans le quotidien des PME depuis longtemps. Outils collaboratifs, messagerie cloud, CRM, dématérialisation des factures, signature électronique, automatisation et intégration IA dans les processus métiers : ces briques font partie du socle de fonctionnement d’à peu près toutes les entreprises, quel que soit leur secteur.
La question pour une PME est surtout de réussir à faire piloter à ses équipes un environnement digital qui s’étoffe en permanence. Mais cette dynamique s’accompagne d’attentes contradictoires : plus l’entreprise se digitalise, plus elle s’expose à des vulnérabilités informatiques.
La transformation numérique est un cycle continu, où chaque nouvel outil (cloud, IA générative, collaboration, dématérialisation RH, solution de gestion documentaire) doit être intégré dans une architecture cohérente et gouvernée.
L’enjeu pour une PME tient donc moins dans l’adoption de nouveaux outils que dans la cohérence d’ensemble : aligner les choix technologiques sur la stratégie métier, maîtriser les flux d’information dans l’entreprise, garantir que chaque brique ajoutée s’intègre dans une architecture gouvernée et sécurisée.
3. La conformité réglementaire : du RGPD à NIS2
La gestion des données et la conformité réglementaire sont des enjeux critiques pour les PME. Avec l’augmentation du nombre de données produites et la complexité des réglementations (comme le RGPD ou la directive européenne NIS2), les PME doivent assurer la sécurité et la confidentialité des données tout en restant conformes aux lois.
Trois éléments structurants pour les dirigeants de PME :
- les seuils visent en principe les entreprises de plus de 50 salariés ou plus de 10 M€ de CA dans 18 secteurs régulés ;
- l’effet de cascade fournisseur soumet de facto les sous-traitants de ces entités, même sous les seuils ;
- les sanctions peuvent atteindre 10 M€ ou 2% du chiffre d’affaires mondial, avec mise en cause possible de la responsabilité personnelle du dirigeant.
Bonne nouvelle, pour être conforme aux normes génériques comme celles spécifiques à votre secteur d’activité, l’entreprise peut opter pour un logiciel GED (Gestion Électronique des Documents).
Une solution de GED conforme (Plateformée Agréée – PA) permet :
- de mieux tracer et sécuriser les données personnelles ;
- de supprimer automatiquement les données obsolètes ;
- de classer et de situer les données dont l’entreprise dispose ;
- de gagner en efficacité au quotidien pour retrouver à tout moment un document ou encore de mettre en place un circuit de validation automatisée de vos factures fournisseurs et clients.
Un projet mené de bout en bout avec des experts à vos côtés permet à votre entreprise de se transformer efficacement. En relevant les défis informatiques qui peuvent vite devenir un casse-tête pour vos équipes, vous garantissez son développement aujourd’hui et sécurisez son avenir pour demain.
Gérer son informatique en interne ou externaliser ? Le bon modèle pour chaque taille de PME
Un modèle 100% interne convient aux PME disposant d’au moins 2 à 3 personnes dédiées à l’IT, avec un budget formation conséquent. Il offre la meilleure réactivité de proximité, mais expose à la pénurie de compétences (notamment en cybersécurité) et à la fragilité liée au turnover.
Le modèle 100% externalisé (infogérance globale ou services managés) consiste à confier l’ensemble du SI à un prestataire spécialisé. Il garantit l’accès à une expertise large, une couverture 24/7 sur les composants critiques, et un coût prévisible. C’est le modèle le plus adopté par les PME de 20 à 100 salariés.
Le modèle hybride combine un référent IT interne (souvent un responsable polyvalent) avec un prestataire en support sur les sujets spécialisés : cybersécurité, supervision, sauvegarde, projets. Il s’impose dans les PME de 100 à 250 salariés et permet de garder la main sur la stratégie tout en s’appuyant sur des experts extérieurs.
-> Pour en savoir plus, vous pouvez lire notre article : Quels services informatiques pour mon entreprise ?
La gestion du parc informatique, le chantier sous-estimé
La gestion du parc informatique est probablement un des pôles que les PME négligent le plus alors qu’il conditionne directement un bon fonctionnement et une bonne sécurité informatique de l’ensemble des postes de l’entreprise.
Concrètement, gérer son parc informatique en PME, c’est savoir à tout moment :
- combien de postes, serveurs, smartphones et tablettes sont en circulation ;
- qui les utilise, depuis quand, sous quelle configuration ;
- quelles licences logicielles sont actives, et lesquelles dorment ;
- quels équipements arrivent en fin de vie ou de garantie ;
- quel matériel est encore couvert par les mises à jour de sécurité de l’éditeur.
Sans cet inventaire, aucune politique de sécurité n’est tenable : on ne protège pas ce qu’on ne connaît pas. C’est aussi un sujet financier majeur : un parc mal géré, c’est en moyenne 20 à 30% de matériel sous-utilisé, des licences payées en double et des équipements obsolètes qui ralentissent les équipes.
Quelques bonnes pratiques accessibles immédiatement :
- centraliser l’inventaire dans un outil dédié (CMDB ou solution de Unified Endpoint Management) ;
- standardiser les configurations pour limiter la variété matérielle ;
- planifier les renouvellements sur 3 à 5 ans plutôt qu’au coup par coup ;
- mettre en place une procédure d’onboarding/offboarding qui couvre la remise et la restitution du matériel ;
- automatiser les mises à jour de sécurité.
PME : que mettre en place pour une gestion informatique performante ?
- Une infrastructure dimensionnée et évolutive : Serveurs, réseau, stockage, postes de travail, environnements cloud. L’architecture doit pouvoir accompagner la croissance sans rupture. L’infrastructure est aussi le socle qui conditionne la performance des outils métier au quotidien.
- Une maintenance proactive plutôt que curative : La maintenance corrective coûte 3 à 5 fois plus cher que la maintenance préventive. Mises à jour, surveillance des équipements, renouvellement anticipé : la logique préventive limite drastiquement les arrêts d’activité.
-> Lire notre article dédié : Qu’est-ce que la maintenance informatique ? Définition et enjeux qui détaille les bonnes pratiques applicables en PME.
- Une cybersécurité en couches : Authentification multifacteur, EDR/XDR, segmentation réseau, sauvegardes immuables, sensibilisation des collaborateurs. La défense efficace est rarement un outil unique, mais un empilement cohérent.
- Un support utilisateurs réactif: Le temps perdu par un collaborateur bloqué sur un incident IT est un coût caché majeur. Un helpdesk bien dimensionné qu’il soit interne ou externalisé, protège la productivité au quotidien.
- Une gouvernance documentée : Cartographie du SI, inventaire matériel, registre des traitements, procédures d’incident, plan de reprise d’activité. La documentation est la première chose qu’examinent les auditeurs, lors d’un audit en cybersécurité.
Combien coûte la gestion informatique d'une PME ?
C’est l’une des questions les plus fréquemment posées par les dirigeants, et la réponse honnête est : cela dépend du périmètre. Quelques ordres de grandeur observés sur le marché français en 2025 peuvent toutefois vous servir de repère.
- Infogérance complète : généralement facturée entre 50 et 120 € HT par utilisateur ET par mois, selon le niveau de service (heures de support, SLA, périmètre cyber inclus).
- Mise en conformité NIS2 : pour une PME de 50 postes, le coût initial de mise en conformité est estimé entre 15 000 et 40 000 € la première année.
- Cyberassurance : 1 500 à 5 000 € par an pour une PME standard, conditionnée à un socle minimum de mesures de sécurité.
- Renouvellement matériel : un budget de renouvellement de parc se situe en général entre 3 et 5 % du chiffre d’affaires dans les secteurs tertiaires.
Le bon réflexe consiste à raisonner en coût complet (matériel + licences + support + cybersécurité + temps interne) plutôt qu’en additionnant des lignes isolées.

C’est pourquoi travailler avec un prestataire externe (avec le label “Expert Cyber” devient compétitif : il transforme des coûts variables et imprévisibles (incidents, recrutement, formation) en un coût récurrent maîtrisé.
Comment Konica Minolta accompagne les PME dans leur gestion informatique ?
Konica Minolta accompagne les PME françaises sur l’ensemble de leur cycle IT, du diagnostic initial à l’exploitation quotidienne. Notre offre Infrastructure informatique et infogérance couvre quatre domaines complémentaires :
- Audit et conseil : cartographie du SI, évaluation de maturité, feuille de route à 12-36 mois ;
- Services managés : supervision, maintenance, support utilisateurs, gestion du parc et des licences ;
- Cybersécurité : protection des accès, sauvegarde, EDR, accompagnement à la conformité RGPD et NIS2 ;
- Solutions documentaires : GED, dématérialisation, gestion des flux d’information.
Notre approche repose sur un principe : l’IT doit servir le métier, jamais l’inverse. Les équipes Konica Minolta interviennent en proximité régionale via un maillage d’agences en France, avec un interlocuteur dédié par client.
Sources :
18 janvier 2024
FAQ : Les questions fréquentes des PME sur la gestion informatique
Comment gérer l'informatique d'une PME efficacement ?
La gestion informatique d’une PME repose sur cinq piliers : une infrastructure dimensionnée et évolutive, une maintenance proactive, une cybersécurité en couches, un support utilisateurs réactif et une gouvernance documentée. La plupart des PME structurent ces volets en s’appuyant sur un prestataire en services managés, complété ou non par un référent IT interne.
Mon entreprise est-elle concernée par NIS2 ?
NIS2 vise en principe les entreprises de plus de 50 salariés ou réalisant plus de 10 M€ de CA dans 18 secteurs régulés (énergie, santé, transport, services numériques, fabrication critique…). Mais l’effet de cascade fournisseur étend de facto les obligations aux sous-traitants de ces entités, y compris sous les seuils. Un audit de positionnement est recommandé dès 2026.
Comment savoir si ma PME doit revoir sa gestion informatique ?
Plusieurs signaux concrets, observables au quotidien, doivent alerter un dirigeant.
Sur le plan opérationnel : pannes ou ralentissements à répétition, incidents qui se multiplient sans qu’on en identifie la cause, équipes qui contournent les outils officiels avec leurs propres solutions, plaintes croissantes des utilisateurs sur la lenteur ou la fiabilité du SI.
Sur le plan organisationnel : forte dépendance à une seule personne qui « connaît tout » du système d’information, absence d’inventaire à jour du parc matériel et logiciel, procédures d’arrivée et de départ des collaborateurs mal cadrées, documentation inexistante ou périmée.
Sur le plan stratégique : un client ou donneur d’ordre qui demande des garanties de sécurité auxquelles l’entreprise ne sait pas répondre, un assureur cyber qui refuse de couvrir, un audit qui révèle des écarts de conformité, ou simplement la sensation que l’IT freine la croissance plutôt qu’elle ne la soutient.
Lorsque plusieurs de ces signaux apparaissent simultanément, c’est généralement le moment d’engager un audit de la gestion informatique pour reprendre la main avant l’incident.
Qu'est-ce que la gestion de parc informatique ?
La gestion de parc informatique consiste à inventorier, suivre et faire évoluer l’ensemble du matériel et des licences logicielles utilisés dans l’entreprise. Elle conditionne la cybersécurité, la maîtrise budgétaire et la productivité des collaborateurs.